Como bloquear o marketing agressivo do Serasa
Publicado em
Publicado originalmente no Twitter em 9 de dezembro de 2018
Temas: Privacidade
Durante uma discussão num grupo uma amiga compartilhou o link de um produto da Serasa Experian - eu cliquei pra ver o que era, não achei legal e fechei o site. Alguns minutos depois recebi esse email da imagem. #databreach #privacy #dataprotection #dataprivacy
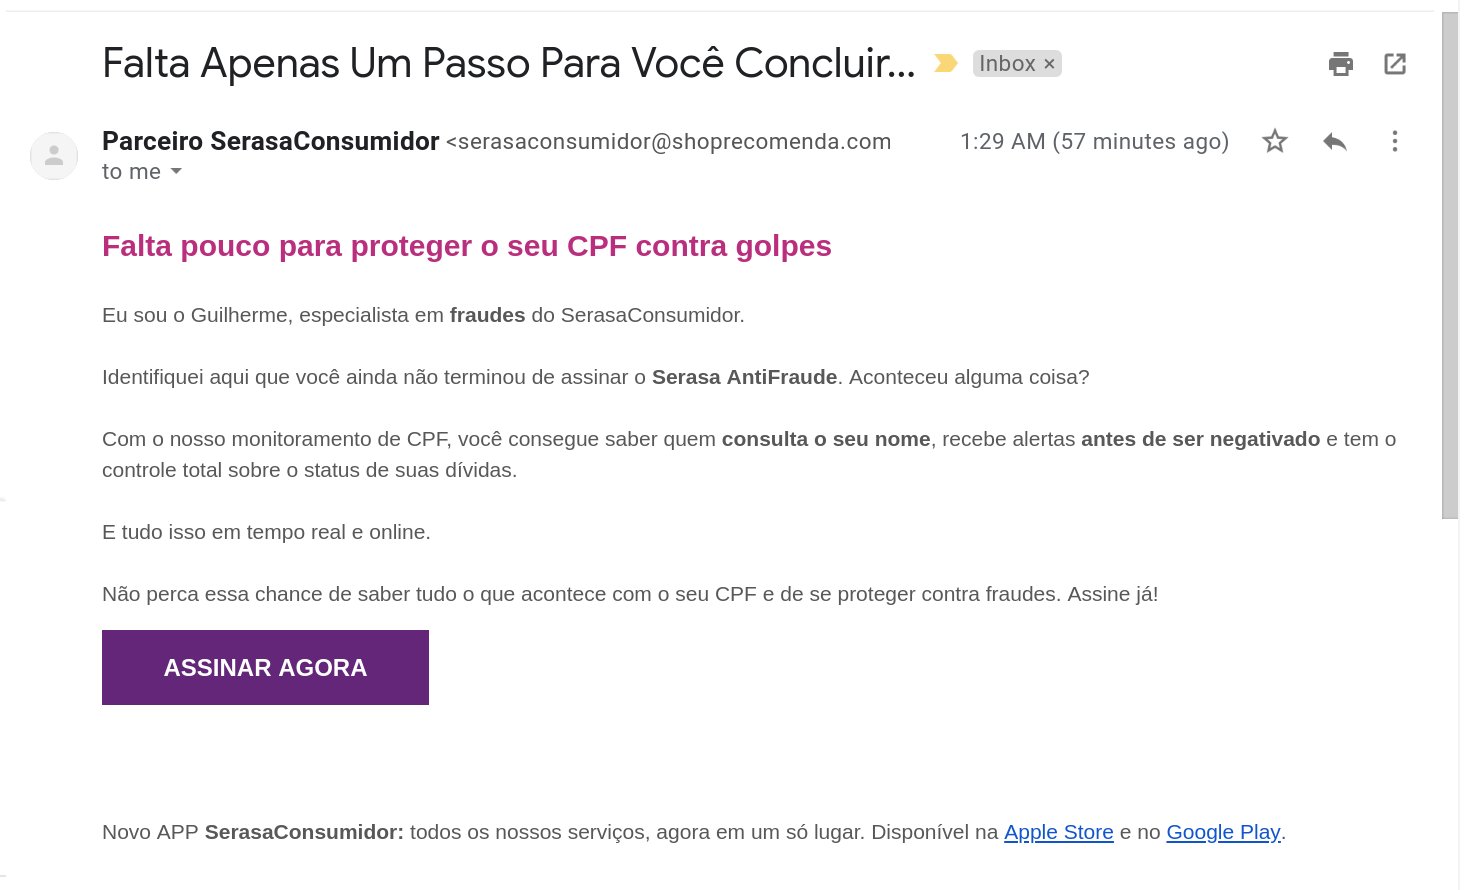
O email vem do do domínio http://shoprecomenda.com.br, que não possui site, mas a empresa que registrou esse domínio é a SEB Teconologia da Informacao LTDA- EPP (CNPJ: 22.370.938/0001-36), segundo o http://registro.br. Mais detalhes sobre esse CNPJ: https://brasil.io/especiais/documento/22370938000136
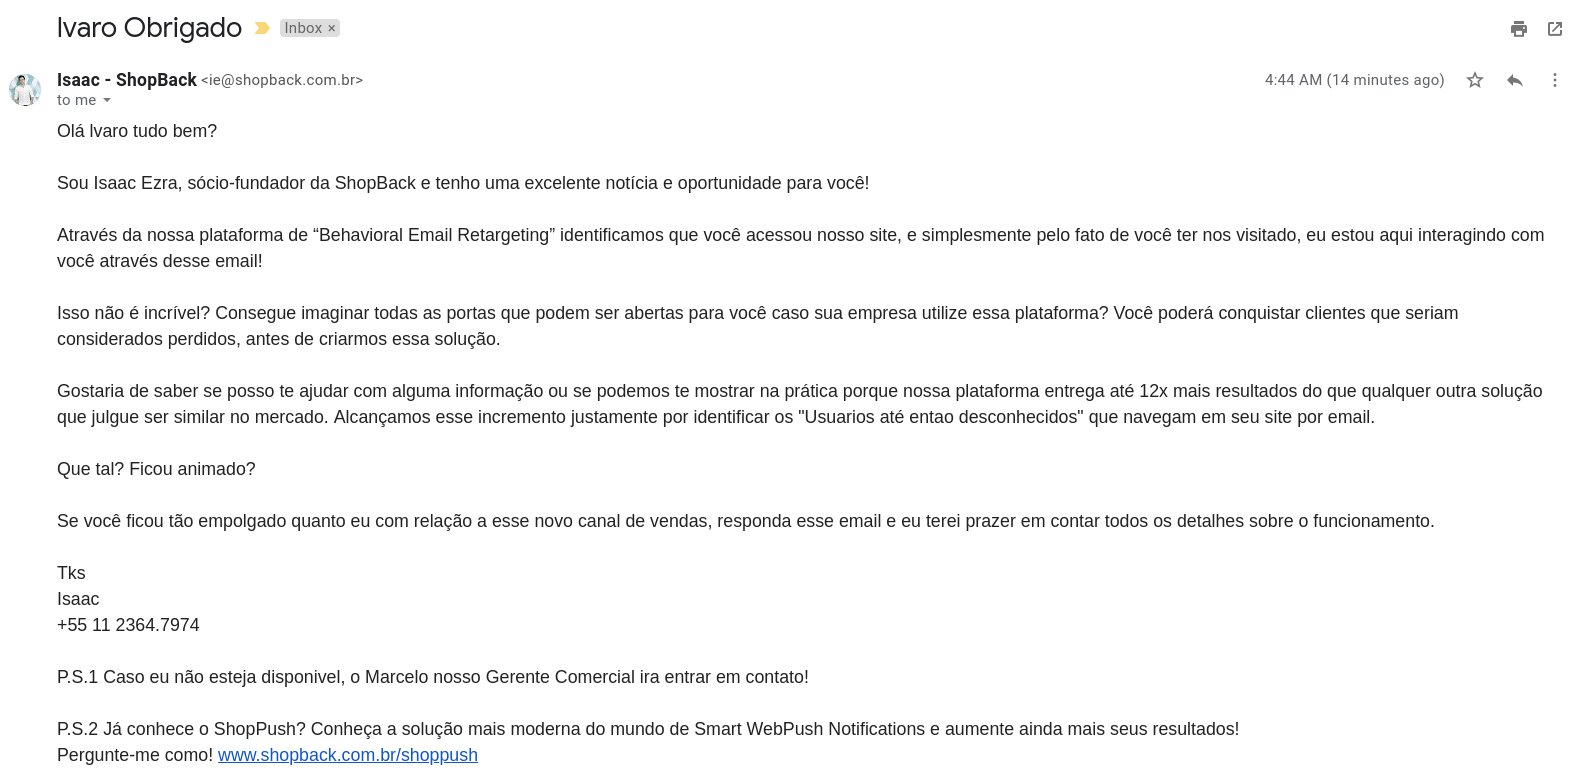
O email no whois do domínio http://shoprecomenda.com.br aponta para ie@shopback.com.br e quem registrou o domínio http://shopback.com.br foi Isaac Ezra (cujo CPF é 265.821.328-06, segundo o http://registro.br).
Como Isaac ajudou a divulgar meu email (sem consentimento), compartilho alguns dados (públicos) sobre ele: é sócio de 4 empresas:
Voltando à empresa: ela foi comprada pela Linx em 2017. A Linx possui diversos CNPJs, dentre eles:
https://brasil.io/especiais/documento/06948969000175 (essa é a holding)
Entrando no site da Serasa Experian e verificando quais arquivos o site carrega, identifiquei diversos JavaScripts vindos de http://shopback.net, http://shoptarget.com.br e http://shopconvert.com.br (o primeiro registrado pela "ShopBack" e os outros pelo mesmo Isaac).
P/ bloquear os JS no Firefox, vá em:
Preferences > Privacy & Security ou acesse about:preferences#privacy
Em "Tracking Protection" marque "Always" e ele ativará uma proteção contra vários domínios. Vc um escudo no lado esquerdo da barra de endereço em sites com conteúdo bloqueado
P/ bloquear os JS no Chrome, vá em:
Settings > Advanced > Privacy & Security > Content Settings > JavaScript ou chrome://settings/content/javascript
Adicione em Block:
[*.]http://serasaconsumidor.com.br
Existe um limite tênue entre dados públicos e dados pessoais - e cada vez mais devemos discutir as implicações do compartilhamento de nossos dados pelas empresas (principalmente o que acontece com elas se os dados forem compartilhados sem consentimento).
Caso queira se informar sobre sobre o assunto, sugiro procurar pela Lei de Geral de Proteção de Dados Pessoais (nº 13.709, de 14 de agosto de 2018): http://www.planalto.gov.br/ccivil_03/_Ato2015-2018/2018/Lei/L13709.htm
Existem referências bem legais também sobre a lei europeia, a GDPR: https://eugdpr.org/
#dataprivacy
O domínio http://shoppush.com.br também parece fazer parte da mesma "rede". Sugiro também adicionar: [*.]http://shoppush.com.br
Na minha visão a maneira mais eficiente de acabar com esse tipo de abuso é pressionando os principais navegadores a habilitar por padrão o bloqueio de domínios que rastreiam (é mais eficiente que educar os usuários - que também é importante, mas não atinge a todos facilmente).
Acabei de receber um email do Isaac (parece automático) fazendo propaganda do produto deles. Resposta: "Não, Isaac, isso não é incrível. Isso é vazamento de informações pessoais e vigilância."
Ah, reparem o erro de encoding no meu nome (o "Á" nem aparece) 😠